Todos os servidores. Todos os eventos. Uma só defesa.
Detecção de ameaças, integridade de ficheiros, vulnerabilidades, conformidade e resposta automática para servidores, postos de trabalho, cloud e contentores, numa só plataforma. Desenvolvido pela Pulsar, implementado e suportado em Angola pela iSoft.
Do primeiro evento à contenção
Um agente em cada servidor, posto de trabalho e carga na cloud alimenta um SIEM com milhares de regras de detecção mapeadas ao MITRE ATT&CK, monitorização da integridade de ficheiros, detecção de vulnerabilidades, verificações de configuração CIS e relatórios de conformidade, com respostas automáticas que contêm um ataque no momento em que é detectado. Funciona no seu centro de dados.
Detectar
Regras SIEM mapeadas ao MITRE ATT&CK, em todos os servidores e postos de trabalho.
Proteger
Integridade de ficheiros, vulnerabilidades e verificações de configuração CIS.
Responder
Contenção automática e uma cronologia de cada incidente.
Provar
Evidências de PCI DSS, RGPD, HIPAA, NIST e TSC sempre que forem pedidas.
Cloud e contentores
AWS, Azure, Google Cloud, Microsoft 365, Docker e Kubernetes na mesma vista.
Visibilidade
Painéis, pesquisa em todos os eventos e relatórios agendados para a direcção.
O que muda com o FireLinks
Para equipas de TI e de segurança com servidores, postos de trabalho e serviços na cloud.
11 módulos. Uma só defesa.
Escolha um módulo para ver o ecrã e o que faz.
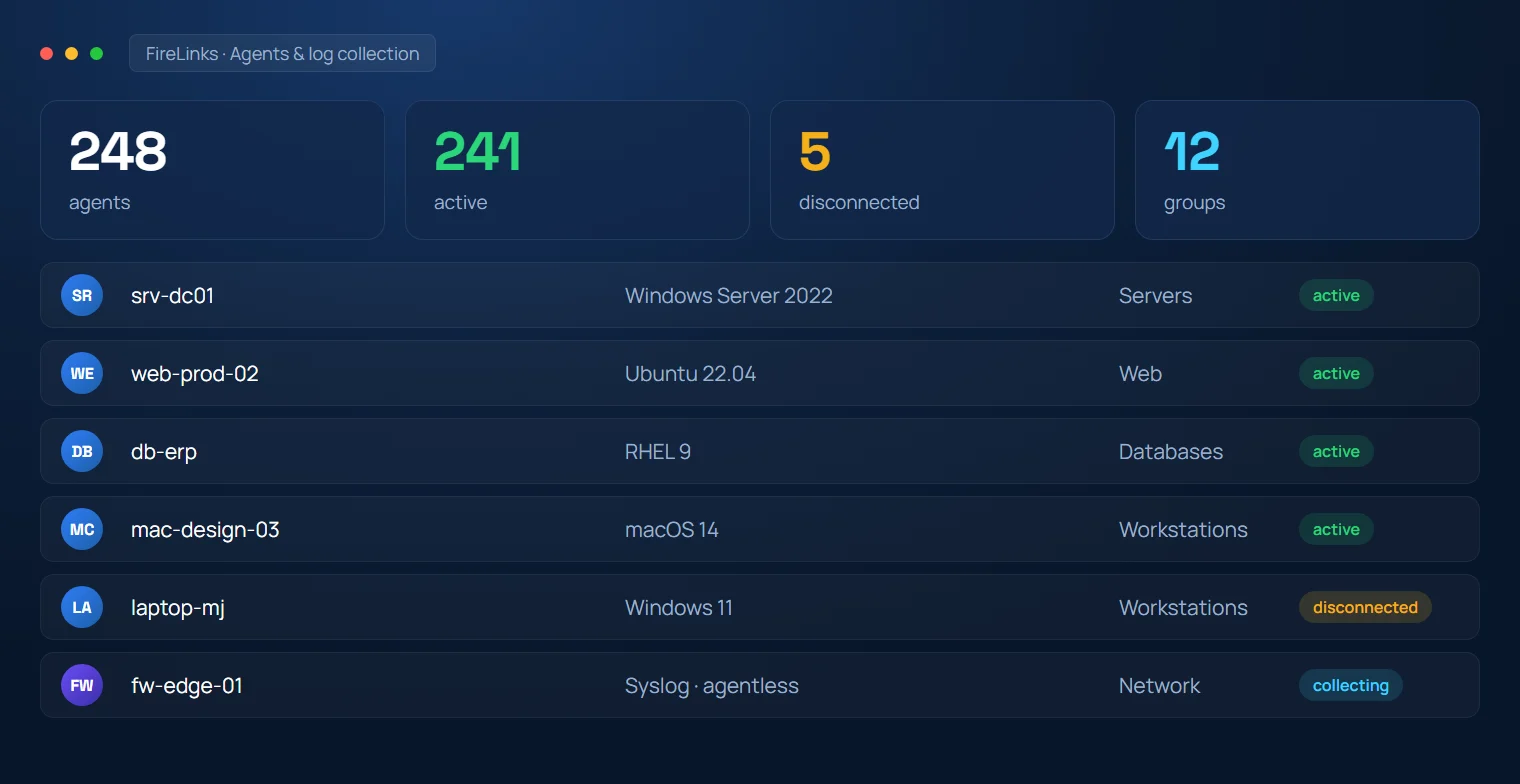
Agentes e recolha de registos
Um agente leve em cada equipamento, todos os registos num só sítio.
Um único agente para Windows, Linux e macOS recolhe os registos do sistema e das aplicações, o inventário de processos e da rede e os eventos de segurança, e envia-os para o gestor do FireLinks por um canal cifrado. As fontes sem agente, como firewalls, switches e equipamentos syslog, também são recolhidas.
- Agentes inscritos em grupos, com configuração central.
- Syslog, registos de eventos do Windows, auditd e registos de aplicações descodificados de origem.
- Inventário do sistema: pacotes, processos, portas, utilizadores e hardware.
Detecção de ameaças e SIEM
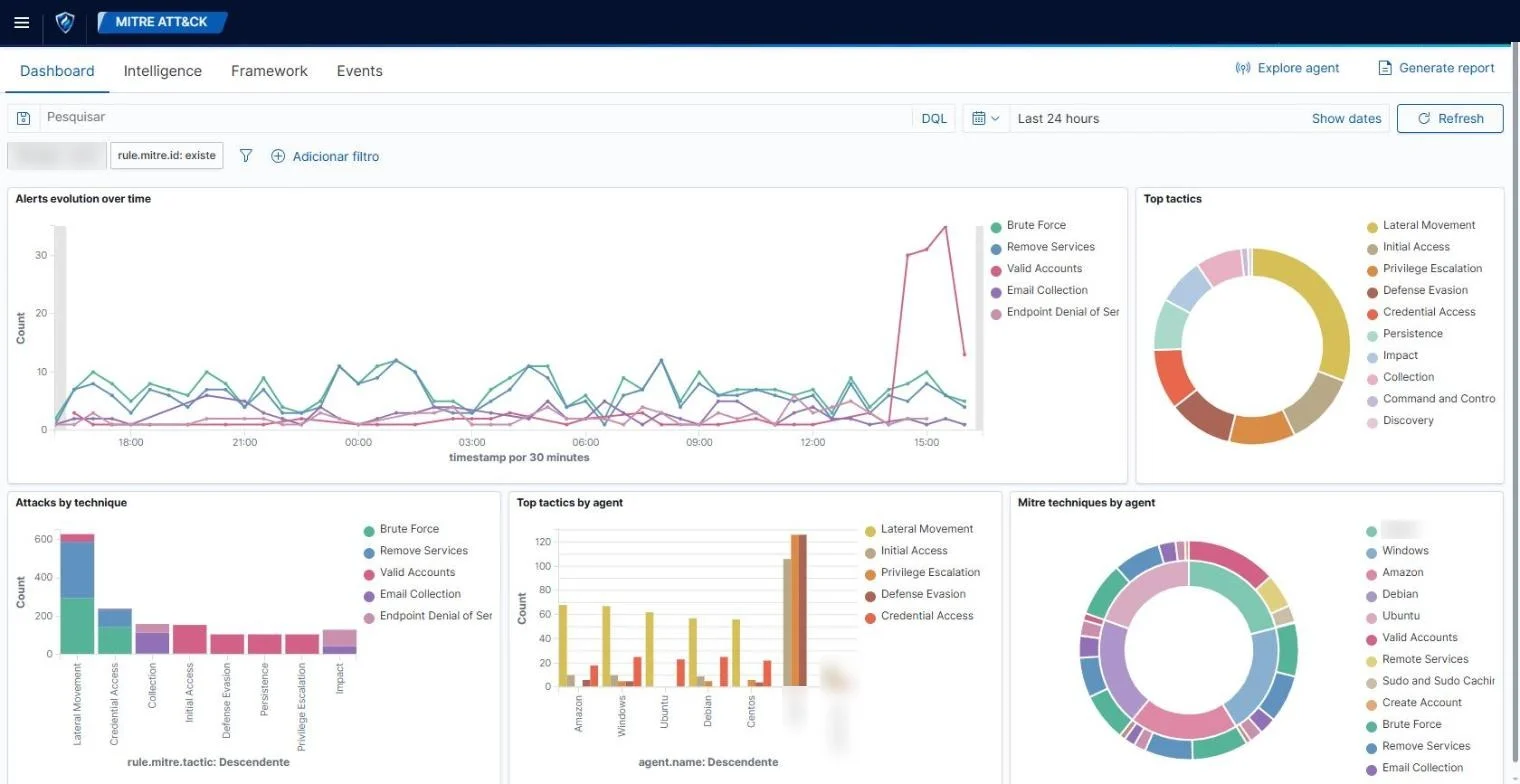
Milhares de regras mapeadas ao MITRE ATT&CK, com nível de gravidade.
Cada evento é descodificado, cruzado com outros servidores e janelas de tempo e avaliado por um conjunto de regras de detecção, cada uma ligada à táctica e à técnica do MITRE ATT&CK. Os alertas têm um nível de 0 a 15, para a equipa tratar primeiro o que é grave.
- Regras e descodificadores que pode alargar às suas aplicações.
- Correlação entre servidores e janelas de tempo.
- Consulta de informação sobre ameaças para IP, hashes e domínios.
Monitorização da integridade de ficheiros
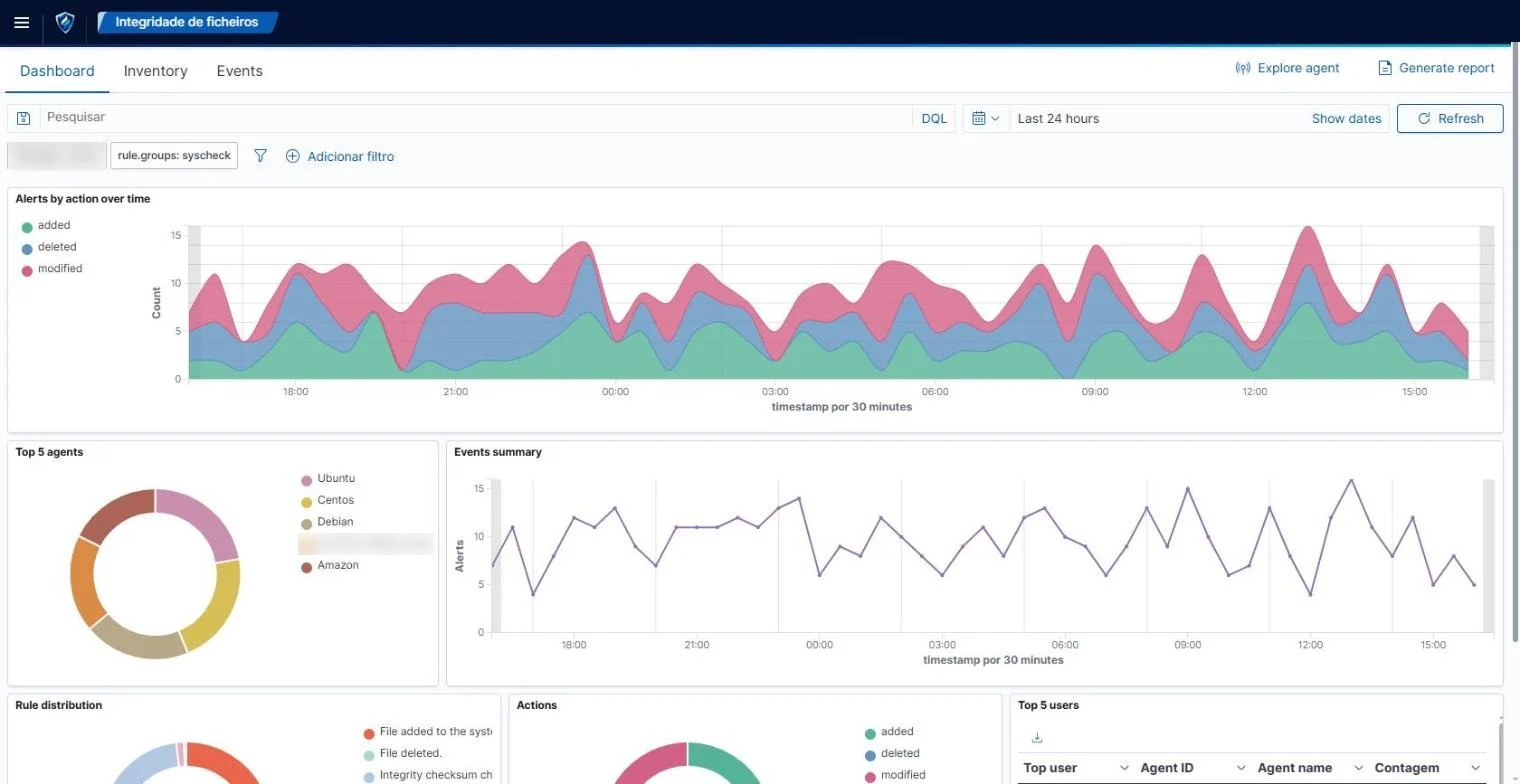
Saiba quem alterou o quê, onde e quando.
Os ficheiros, pastas e chaves de registo críticos são vigiados em tempo real ou por agenda. Cada criação, alteração ou eliminação fica registada com o utilizador e o processo responsáveis, o hash antes e depois e, quando activado, a diferença exacta.
- Monitorização em tempo real das pastas do sistema e das aplicações.
- O utilizador e o processo por trás de cada alteração.
- Alertas para executáveis inesperados, web shells e alterações à configuração.
Detecção de vulnerabilidades
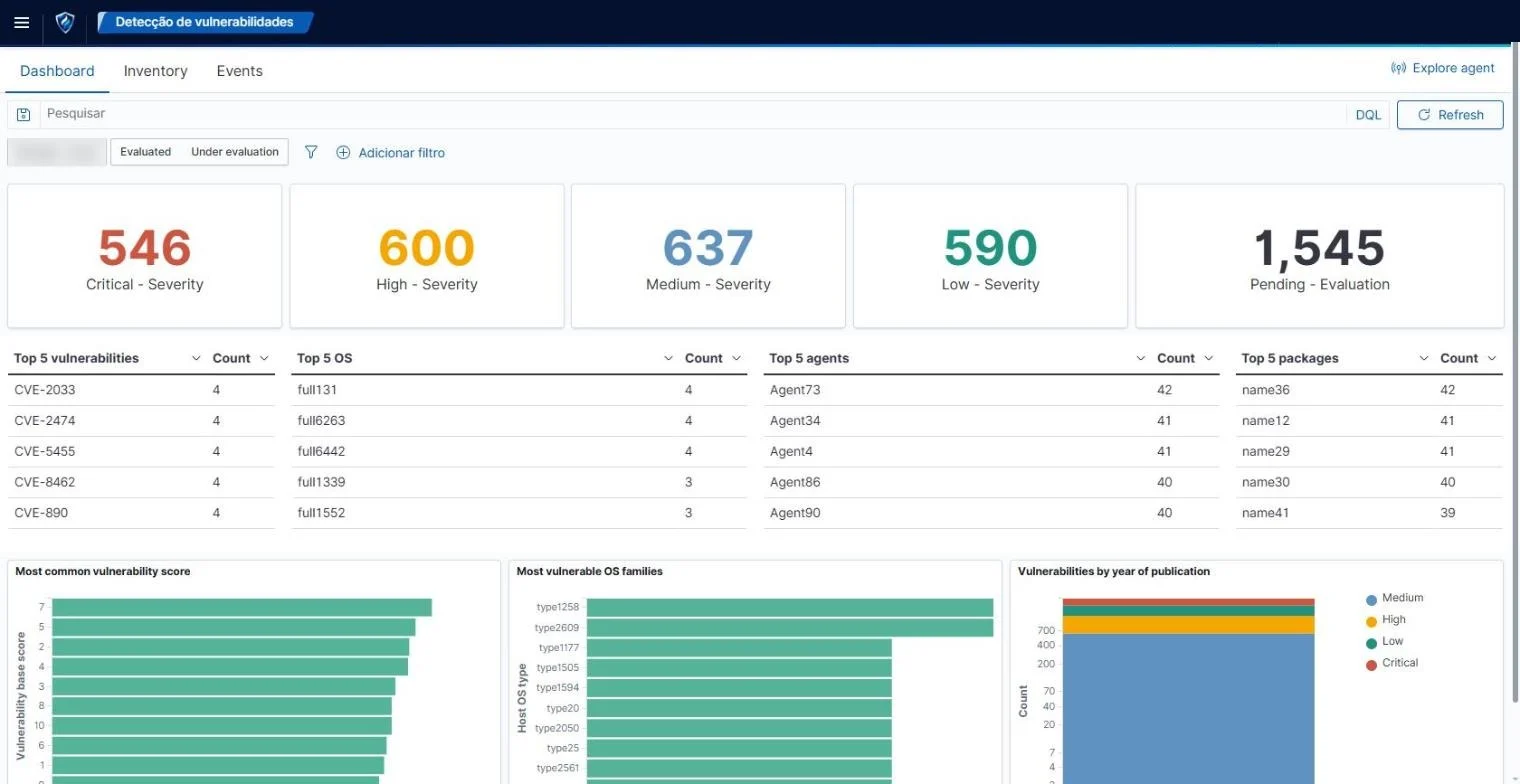
Cada pacote instalado comparado com os avisos CVE, de forma contínua.
O inventário de software de cada agente é comparado com os avisos de vulnerabilidades dos fabricantes dos sistemas operativos e da NVD. Cada vulnerabilidade traz o CVE, a pontuação CVSS, o pacote afectado e a versão corrigida, e é fechada automaticamente quando a actualização é instalada.
- Cobertura de pacotes Windows, distribuições Linux e macOS.
- Prioridade pelo CVSS e pelo número de servidores afectados.
- Relatórios por servidor, por pacote e por gravidade.
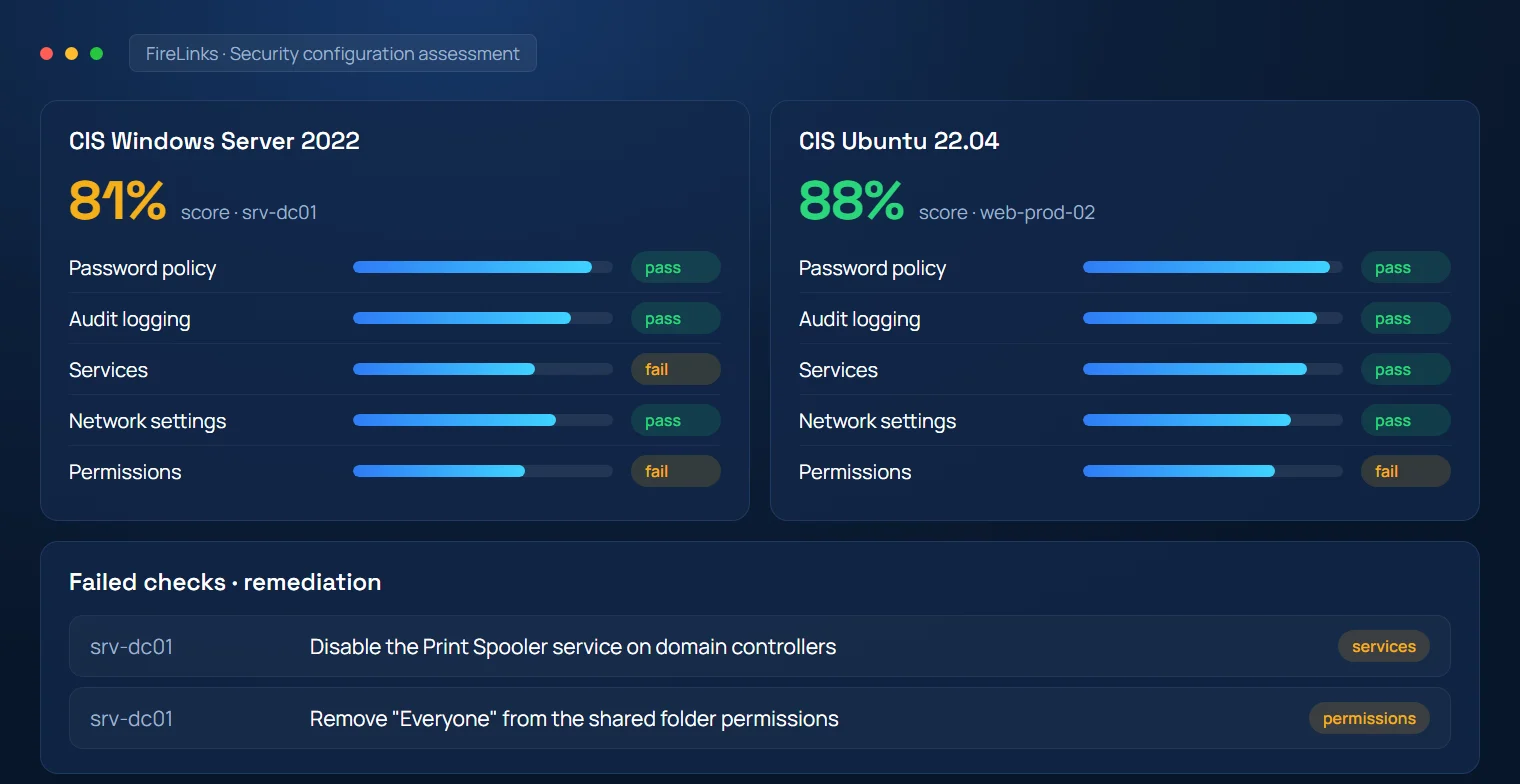
Avaliação da configuração de segurança
O reforço da segurança verificado com os benchmarks CIS, servidor a servidor.
Cada agente corre verificações de configuração baseadas nos benchmarks CIS e em políticas da Pulsar: regras de palavras-passe, serviços, permissões, registos e definições de rede. Cada verificação indica se passa ou falha e como corrigir, e a pontuação de cada servidor é acompanhada ao longo do tempo.
- Benchmarks para Windows Server, Linux, Docker, Kubernetes e bases de dados.
- Políticas próprias escritas no mesmo formato.
- Indicação de correcção em cada verificação falhada.
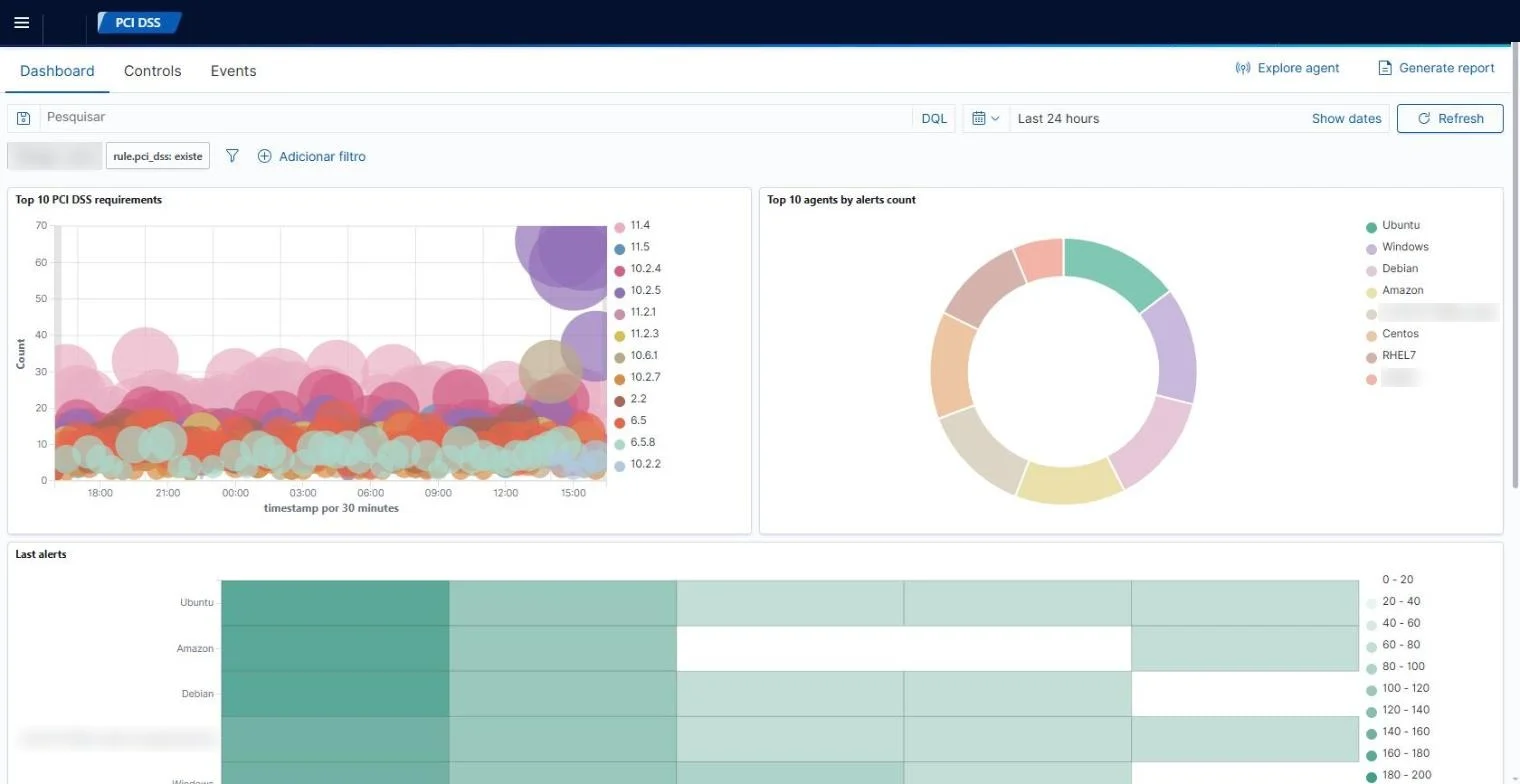
Conformidade regulamentar
Evidências de PCI DSS, RGPD, HIPAA, NIST 800-53 e TSC geradas pela plataforma.
Os alertas e as verificações são associados aos controlos de PCI DSS, RGPD, HIPAA, NIST 800-53 e Trust Services Criteria. Os painéis mostram a cobertura de cada referencial e os relatórios reúnem as evidências que um auditor pede: controlo de acessos, integridade, registos e gestão de vulnerabilidades.
- Painéis por referencial e por controlo.
- Relatórios PDF agendados para auditores e para a direcção.
- Retenção dos eventos que sustentam cada controlo.
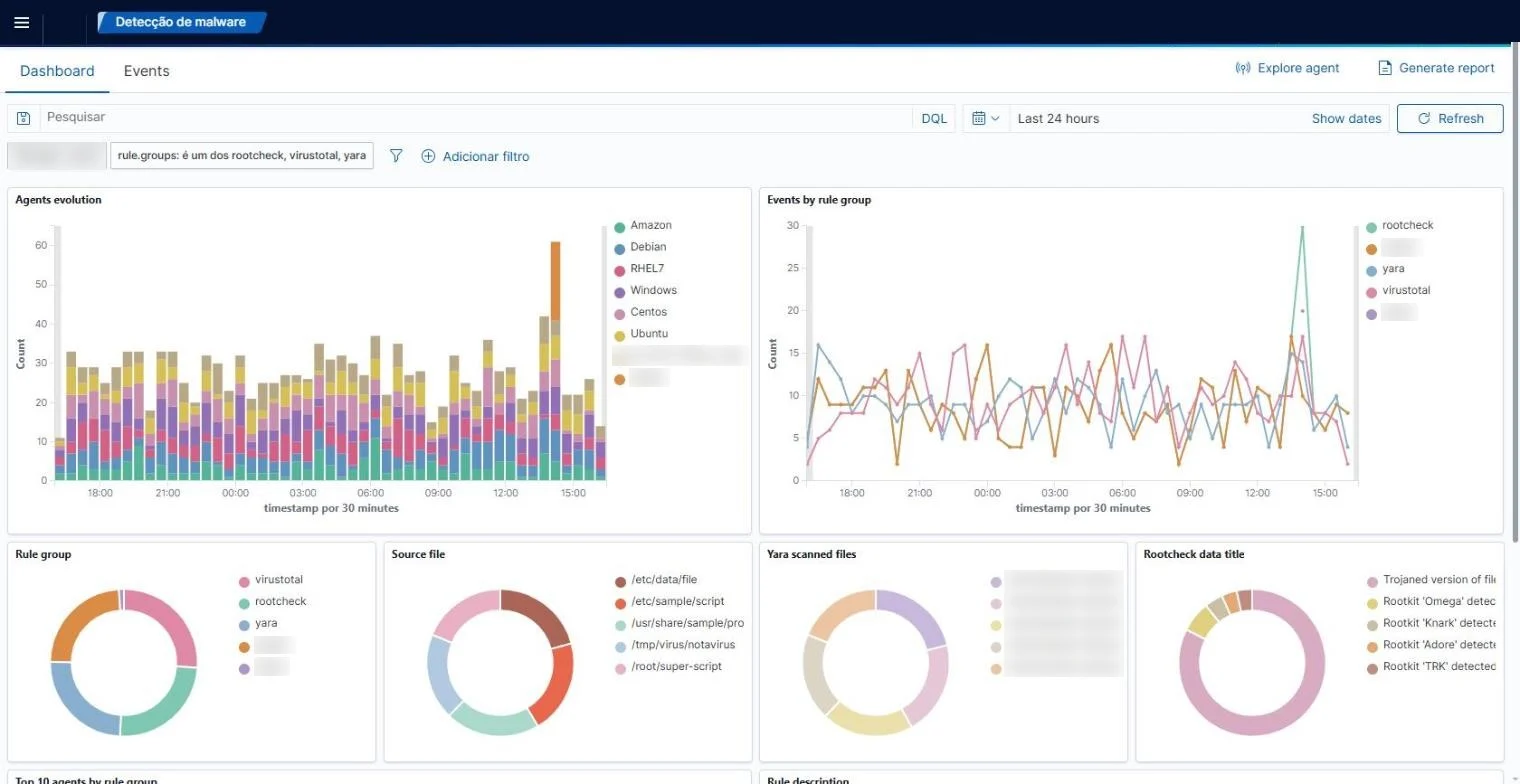
Detecção de malware e rootkits
Assinaturas, comportamento e análise de ficheiros em cada servidor.
As verificações de rootkits procuram processos, portas e ficheiros escondidos; as regras YARA e as consultas ao VirusTotal analisam os ficheiros novos e alterados; as anomalias nas chamadas ao sistema e os comportamentos maliciosos conhecidos geram alertas. Os ficheiros suspeitos podem ser postos em quarentena por uma resposta activa.
- Procura de processos e portas escondidos e de anomalias ao nível do kernel.
- Análise YARA dos ficheiros novos e alterados.
- Consulta de hashes no VirusTotal e em fontes de ameaças.
Resposta activa e gestão de incidentes
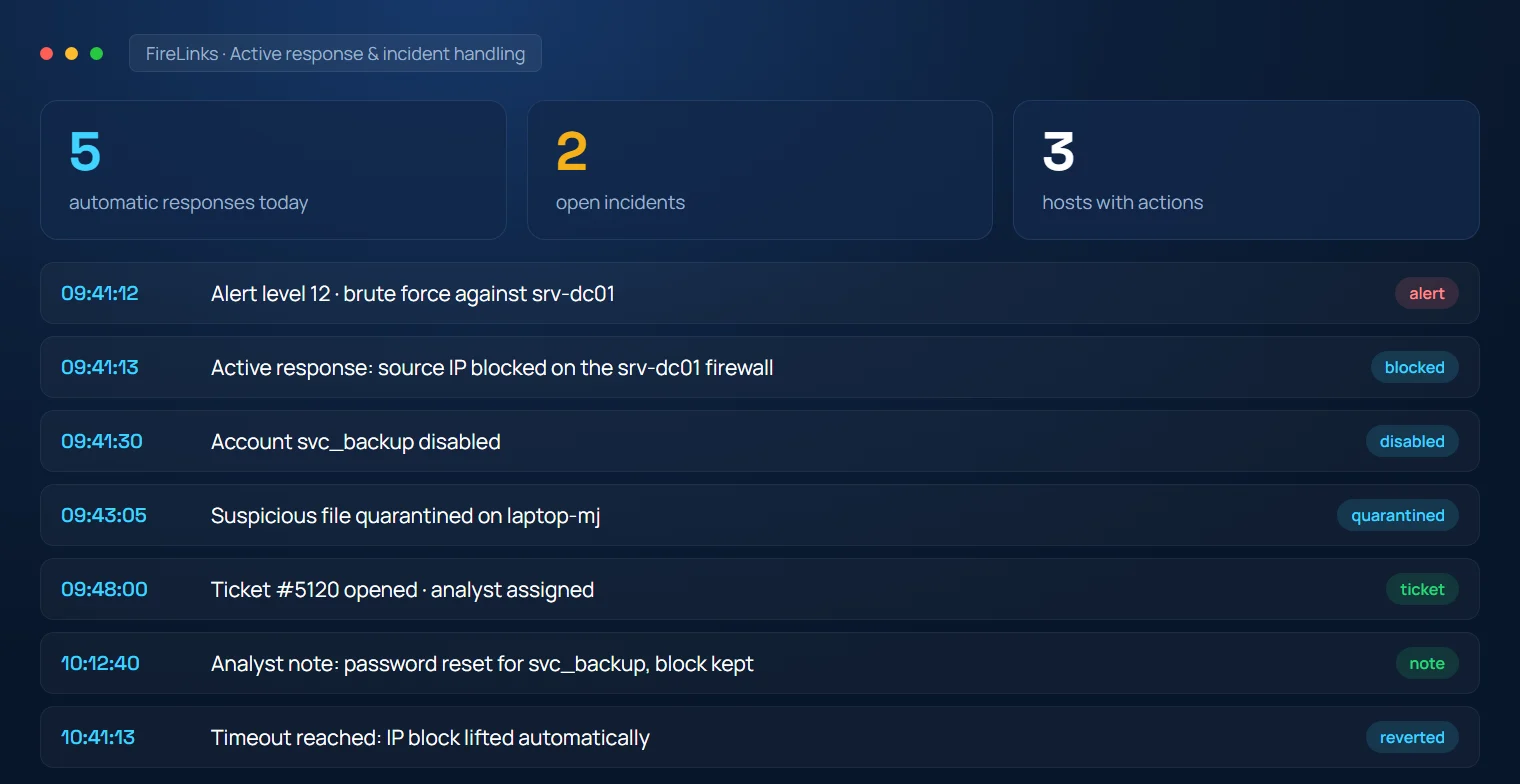
Bloquear, isolar ou pôr em quarentena automaticamente, e depois investigar.
Os alertas disparam acções automáticas no equipamento: bloquear um IP na firewall, desactivar uma conta, terminar um processo, pôr um ficheiro em quarentena ou isolar o posto de trabalho. Cada acção fica registada, é revertida ao fim de um tempo definido e está ligada ao alerta que a causou, com a cronologia de que a equipa precisa para fechar o incidente.
- Respostas prontas para Windows e Linux, e os seus próprios scripts.
- Tempos limite e listas de excepções, para que as respostas sejam seguras.
- Cronologia do incidente com o alerta, a acção e as notas da equipa.
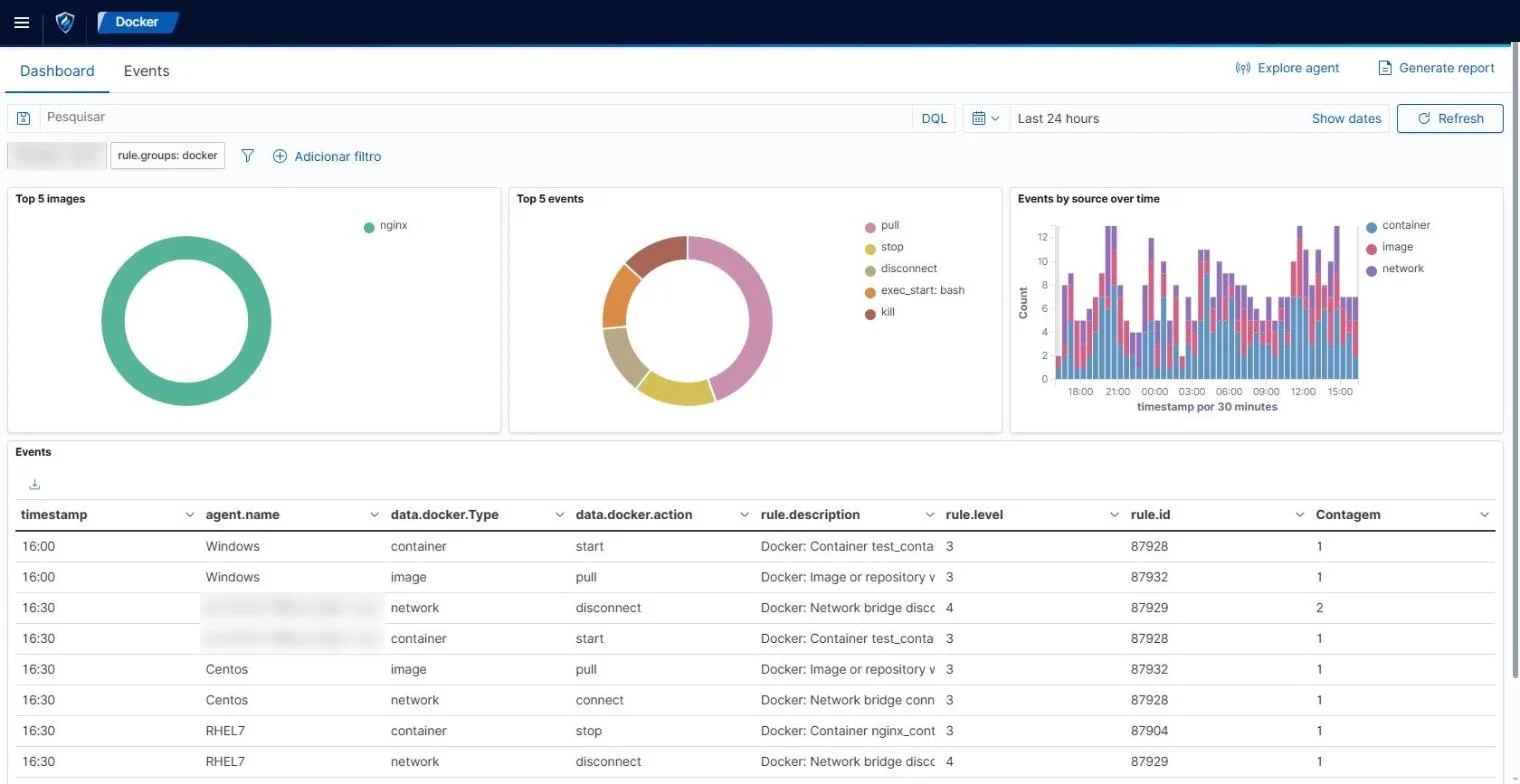
Segurança da cloud e de contentores
AWS, Azure, Google Cloud, Microsoft 365, Docker e Kubernetes na mesma vista.
Os registos de auditoria e os serviços de segurança da cloud são recolhidos pelas respectivas API: CloudTrail, GuardDuty, Azure Activity, registos do Google Cloud, Microsoft 365 e auditoria do GitHub. Os eventos, as imagens e os contentores em execução do Docker e do Kubernetes são vigiados com as mesmas regras dos servidores.
- Verificação da configuração da cloud com os benchmarks CIS.
- Eventos dos contentores em execução e inventário das imagens.
- Eventos de identidade: inícios de sessão, alterações de privilégios e criação de chaves.
Painéis, relatórios e caça a ameaças
Todos os eventos pesquisáveis, todos os indicadores num painel.
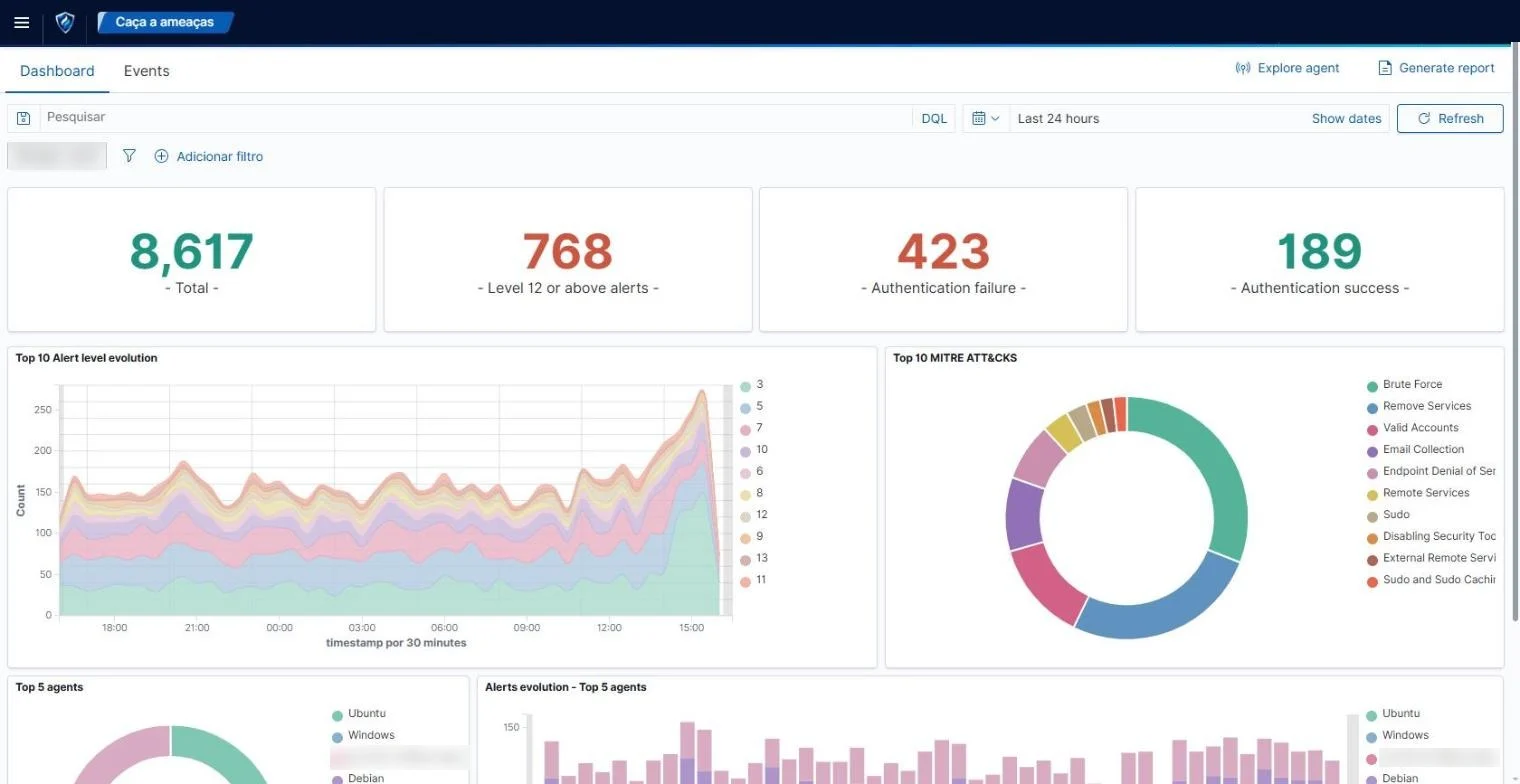
O painel do FireLinks mostra os alertas por gravidade, servidor, regra e técnica MITRE, com acesso ao evento original. A equipa pesquisa meses de eventos, cria os seus próprios painéis e agenda relatórios; a direcção recebe um resumo semanal.
- Painéis prontos para eventos de segurança, integridade, vulnerabilidades e conformidade.
- Pesquisa de texto em todos os eventos guardados.
- Relatórios PDF agendados e envio de alertas por email, Slack ou ticket.
Implementação e operação
No seu centro de dados, com um ou vários servidores.
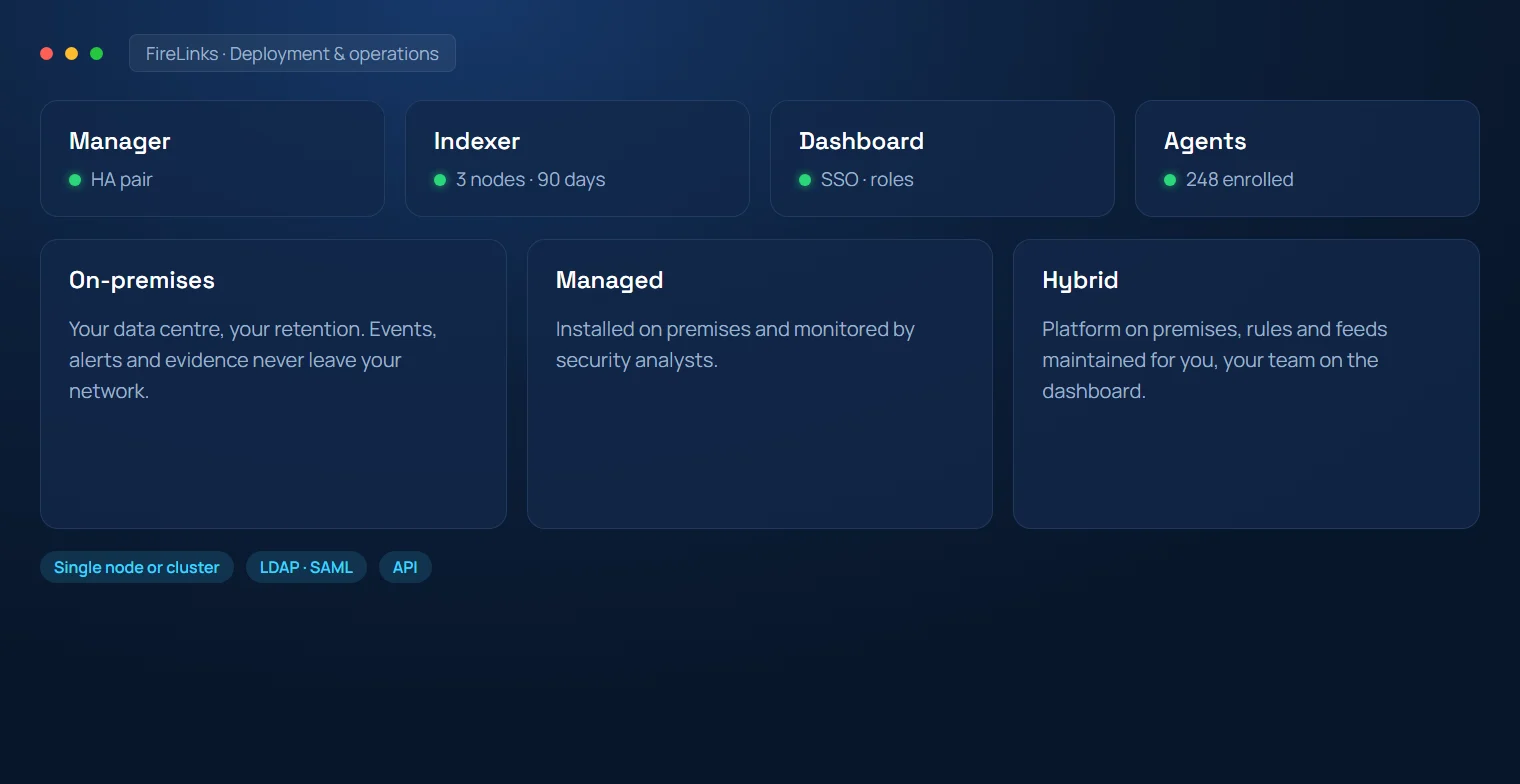
O FireLinks funciona nas suas instalações num único servidor ou num cluster de alta disponibilidade, com o indexador dimensionado para o tempo de retenção que escolher. A iSoft instala-o e mantém as regras e as fontes de ameaças actualizadas. Os dados nunca saem da sua rede, a não ser que o decida.
- Um servidor ou um cluster com replicação do indexador.
- Acesso por perfis, início de sessão único (LDAP e SAML) e API para integrações.
- Actualizações, fontes de regras e cópias de segurança asseguradas pela iSoft.
O que pode fazer com o FireLinks
Tentativas de acesso em massa
Uma série de palavras-passe erradas num servidor gera um alerta e o IP de origem é bloqueado na firewall.
Ficheiros alterados sem autorização
Uma alteração a um ficheiro de configuração ou o aparecimento de um web shell é detectado e registado com o utilizador e o processo.
Plano de actualizações
A lista de vulnerabilidades por gravidade e por servidor diz à equipa o que actualizar primeiro.
Preparação de auditorias
Os relatórios por referencial reúnem as evidências de acessos, integridade, registos e vulnerabilidades.
Malware nos postos de trabalho
Um ficheiro suspeito detectado pelas regras YARA é posto em quarentena e a ocorrência fica na cronologia.
Cloud e contentores
Os registos da AWS, do Azure, do Microsoft 365 e do Kubernetes são vigiados com as mesmas regras dos servidores.
Ficha técnica
Agentes, detecção, protecção, conformidade e arquitectura.
Onde o FireLinks funciona
Os eventos, os alertas e as evidências ficam onde a sua organização decidir.
Nas suas instalações
Gestor, indexador e painel no seu centro de dados. Os eventos, os alertas e as evidências nunca saem da sua rede.
Serviço SOC gerido
Instalado nas suas instalações e monitorizado pelos analistas do SOC da Pulsar.
Híbrido
A plataforma nas suas instalações, as regras e as fontes mantidas pela iSoft, a sua equipa no painel.
Licenciamento
Por agente monitorizado: projecto, subscrição ou serviço SOC gerido, definido na proposta.
Documentação do FireLinks
Os 11 módulos, a entrega e as opções de instalação num documento de 16 páginas, em inglês.
FireLinks: brochura do produto
Módulos, detecção, protecção, conformidade, resposta, entrega e opções de instalação.
Como a iSoft implementa o FireLinks
Uma única equipa local, do levantamento inicial ao primeiro alerta e depois dele.